Domain nagelstudioeinrichtung.de kaufen?
Wir ziehen mit dem Projekt
nagelstudioeinrichtung.de um.
Sind Sie am Kauf der Domain
nagelstudioeinrichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nagelstudioeinrichtung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die wichtigsten medizinischen Geräte und Verbrauchsmaterialien, die in einer medizinischen Einrichtung benötigt werden?
Die wichtigsten medizinischen Geräte sind beispielsweise Ultraschallgeräte, EKG-Geräte und Beatmungsgeräte. Zu den Verbrauchsmaterialien gehören beispielsweise Spritzen, Verbandsmaterialien und Desinfektionsmittel. Ohne diese Ausrüstung können medizinische Einrichtungen keine angemessene Versorgung der Patienten gewährleisten. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
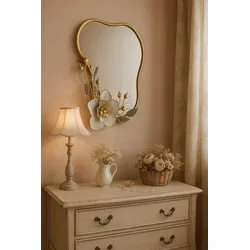
möbel direkt online Wandspiegel mit Dekoration goldfarbenDer romantische Wandspiegel verbindet stilvolle Eleganz mit dekorativem Charme und wird zum besonderen Blickfang in jedem Wohnbereich. Der goldfarben beschichtete Metallrahmen verleiht dem Spiegel eine edle Ausstrahlung, während die aufwendig gearbeitete B69,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
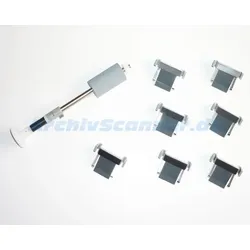
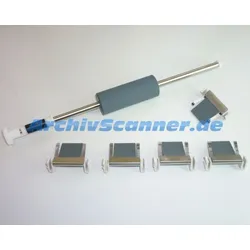
Verbrauchsmaterialien-Kit für Fujitsu SP-1425Verschleißteilekit - Consumable Kitpassend für folgenden Scanner: Fujitsu SP-1425 1 Kit beinhaltet: 1x Einzugsroller – Pick Roller 7x Papierseparationseinheiten – Pad AssemblyLebensdauer: 200.000 Blatt oder ein Jahr Bei den Angaben zur Haltbarkeit und Lebensdauer handelt es sich um unverbindliche Angaben, die wir im Namen des Herstellers weitergeben. Herstellernummer: CON-3753-100K277,00 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Verbrauchsmaterialien-Kit für Fujitsu fi-5015CVerschleißteile-Kit - Consumable Kit 1 Kit beinhaltet:1 x Pick Roller (PA03209-0551)5 x Pad Assy (PA03209-0550)passend für folgenden Scanner:Fujitsu fi-5015CLebensdauer 100.000 Blatt oder ein JahrBei den Angaben zur Haltbarkeit und Lebensdauer handelt es sich um unverbindliche Angaben, die wir im Namen des Herstellers weitergeben.Herstellernummer: CON-3209-100K92,46 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
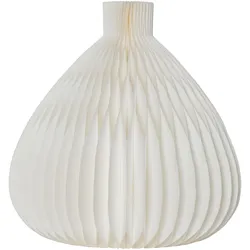
Star Trading, Beleuchtung Zubehör, Hängende Dekoration HoneycombDie hängende Dekoration Honeycomb von Star Trading ist ein eleganter Lampenschirm, der aus umweltfreundlichem FSC-Papier gefertigt ist. Mit einem Durchmesser von 38 cm und einer Höhe von 40 cm bietet dieser Lampenschirm eine ansprechende Bienenwaben-Optik, die jedem Raum eine gemütliche Atmosphäre verleiht. Das faltbare Design ermöglicht eine einfache Handhabung und Lagerung, während die Möglichkeit, ihn mit einem E14 Leuchtmittel zu kombinieren, für eine individuelle Lichtgestaltung sorgt. Diese Hängedekoration eignet sich ideal für den Innenbereich und kann in verschiedenen Räumen wie Wohnzimmer, Esszimmer oder Schlafzimmer eingesetzt werden. Sie ist nicht nur eine funktionale Lichtquelle, sondern auch ein stilvolles Dekorationselement für besondere Anlässe wie Feiern oder Hochzeiten. - Hergestellt aus nachhaltigem, recyceltem FSC-Papier - Faltbares Design für einfache Lagerung und Transport - Vielseitig einsetzbar in verschiedenen Innenräumen - Einfache Montage und Wiederverwendbarkeit - Moderne Bienenwaben-Optik für ansprechende Raumgestaltung.25,89 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Wandspiegel mit Dekoration goldfarbenDer romantische Wandspiegel verbindet stilvolle Eleganz mit dekorativem Charme und wird zum besonderen Blickfang in jedem Wohnbereich. Der goldfarben beschichtete Metallrahmen verleiht dem Spiegel eine edle Ausstrahlung, während die aufwendig gearbeitete B69,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die wichtigsten medizinischen Geräte und Verbrauchsmaterialien, die in einer medizinischen Einrichtung benötigt werden?
Die wichtigsten medizinischen Geräte sind beispielsweise Ultraschallgeräte, EKG-Geräte und Beatmungsgeräte. Zu den Verbrauchsmaterialien gehören beispielsweise Spritzen, Verbandsmaterialien und Desinfektionsmittel. Ohne diese Ausrüstung können medizinische Einrichtungen keine angemessene Versorgung der Patienten gewährleisten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Verbrauchsmaterialien-Kit für Fujitsu SP-1425Verschleißteilekit - Consumable Kitpassend für folgenden Scanner: Fujitsu SP-1425 1 Kit beinhaltet: 1x Einzugsroller – Pick Roller 7x Papierseparationseinheiten – Pad AssemblyLebensdauer: 200.000 Blatt oder ein Jahr Bei den Angaben zur Haltbarkeit und Lebensdauer handelt es sich um unverbindliche Angaben, die wir im Namen des Herstellers weitergeben. Herstellernummer: CON-3753-100K277,00 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Verbrauchsmaterialien-Kit für Fujitsu fi-5015CVerschleißteile-Kit - Consumable Kit 1 Kit beinhaltet:1 x Pick Roller (PA03209-0551)5 x Pad Assy (PA03209-0550)passend für folgenden Scanner:Fujitsu fi-5015CLebensdauer 100.000 Blatt oder ein JahrBei den Angaben zur Haltbarkeit und Lebensdauer handelt es sich um unverbindliche Angaben, die wir im Namen des Herstellers weitergeben.Herstellernummer: CON-3209-100K92,46 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Verbrauchsmaterialien-Kit für Fujitsu ScanSnap iX1300Verschleißteile-Kit - Consumable Kitpassend für folgende Scanner:Fujitsu ScanSnap iX13001 Verschleißteilekitbeinhaltet:1 x Pick Roller - Einzugsroller3 x Pad Unit - TrenneinheitHerstellernummer: CON-3805-090K80,00 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Balzer, Jürgen: Café Krümel. Arbeitsbuch Lernfelder 6-8 Arbeitsmaterialien zur individuellen FörderungCafé Krümel. Arbeitsbuch Lernfelder 6-8 Arbeitsmaterialien zur individuellen Förderung , Geschäftsprozesse im Unternehmen & Personalbezogene Prozesse , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Erscheinungsjahr: 201904, Produktform: Leinen, Titel der Reihe: Café Krümel - Arbeitsmaterialien zur individuellen Förderung / Prozesse im Unternehmen##, Autoren: Balzer, Jürgen~Ernst, Regine~Jost, Martin, Redaktion: Hahn, Hans, Seitenzahl/Blattzahl: 215, Keyword: Betriebswirtschaftslehre mit Rechnungswesen; Schülerband; Unterrichtswerke, Fachschema: Betriebswirtschaft / Berufsbezogenes Schulbuch~Geschäftsprozess, Fachkategorie: Betriebswirtschaftslehre, allgemein~Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Region: Nordrhein-Westfalen, Bildungszweck: Für das Berufseinstiegsjahr~Für die Berufsfachschule, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Schule und Lernen: Buchhaltung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufliche Bildung, Länge: 294, Breite: 210, Höhe: 20, Gewicht: 582, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 239155424,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.